



隨著針對各種規模企業的網路威脅日益迫近,POS 加密已成為現代社會保護敏感支付資料免遭詐欺和洩露的基本安全措施。
無現金支付的日益普及,使得企業必須投資協議和防禦措施來保障支付交易的安全。 POS(銷售點)加密是指在交易時對付款資訊進行編碼,以防止任何未經授權的存取。透過加密持卡人數據、PIN 碼和交易詳情,企業可以防止網路犯罪分子讀取和使用敏感數據,即使他們設法獲取或攔截了這些數據。
POS 加密如何運作?
POS加密透過將敏感的支付資料轉換為安全的編碼格式,確保未經授權的第三方無法讀取這些資料。其工作原理如下:
交易點加密
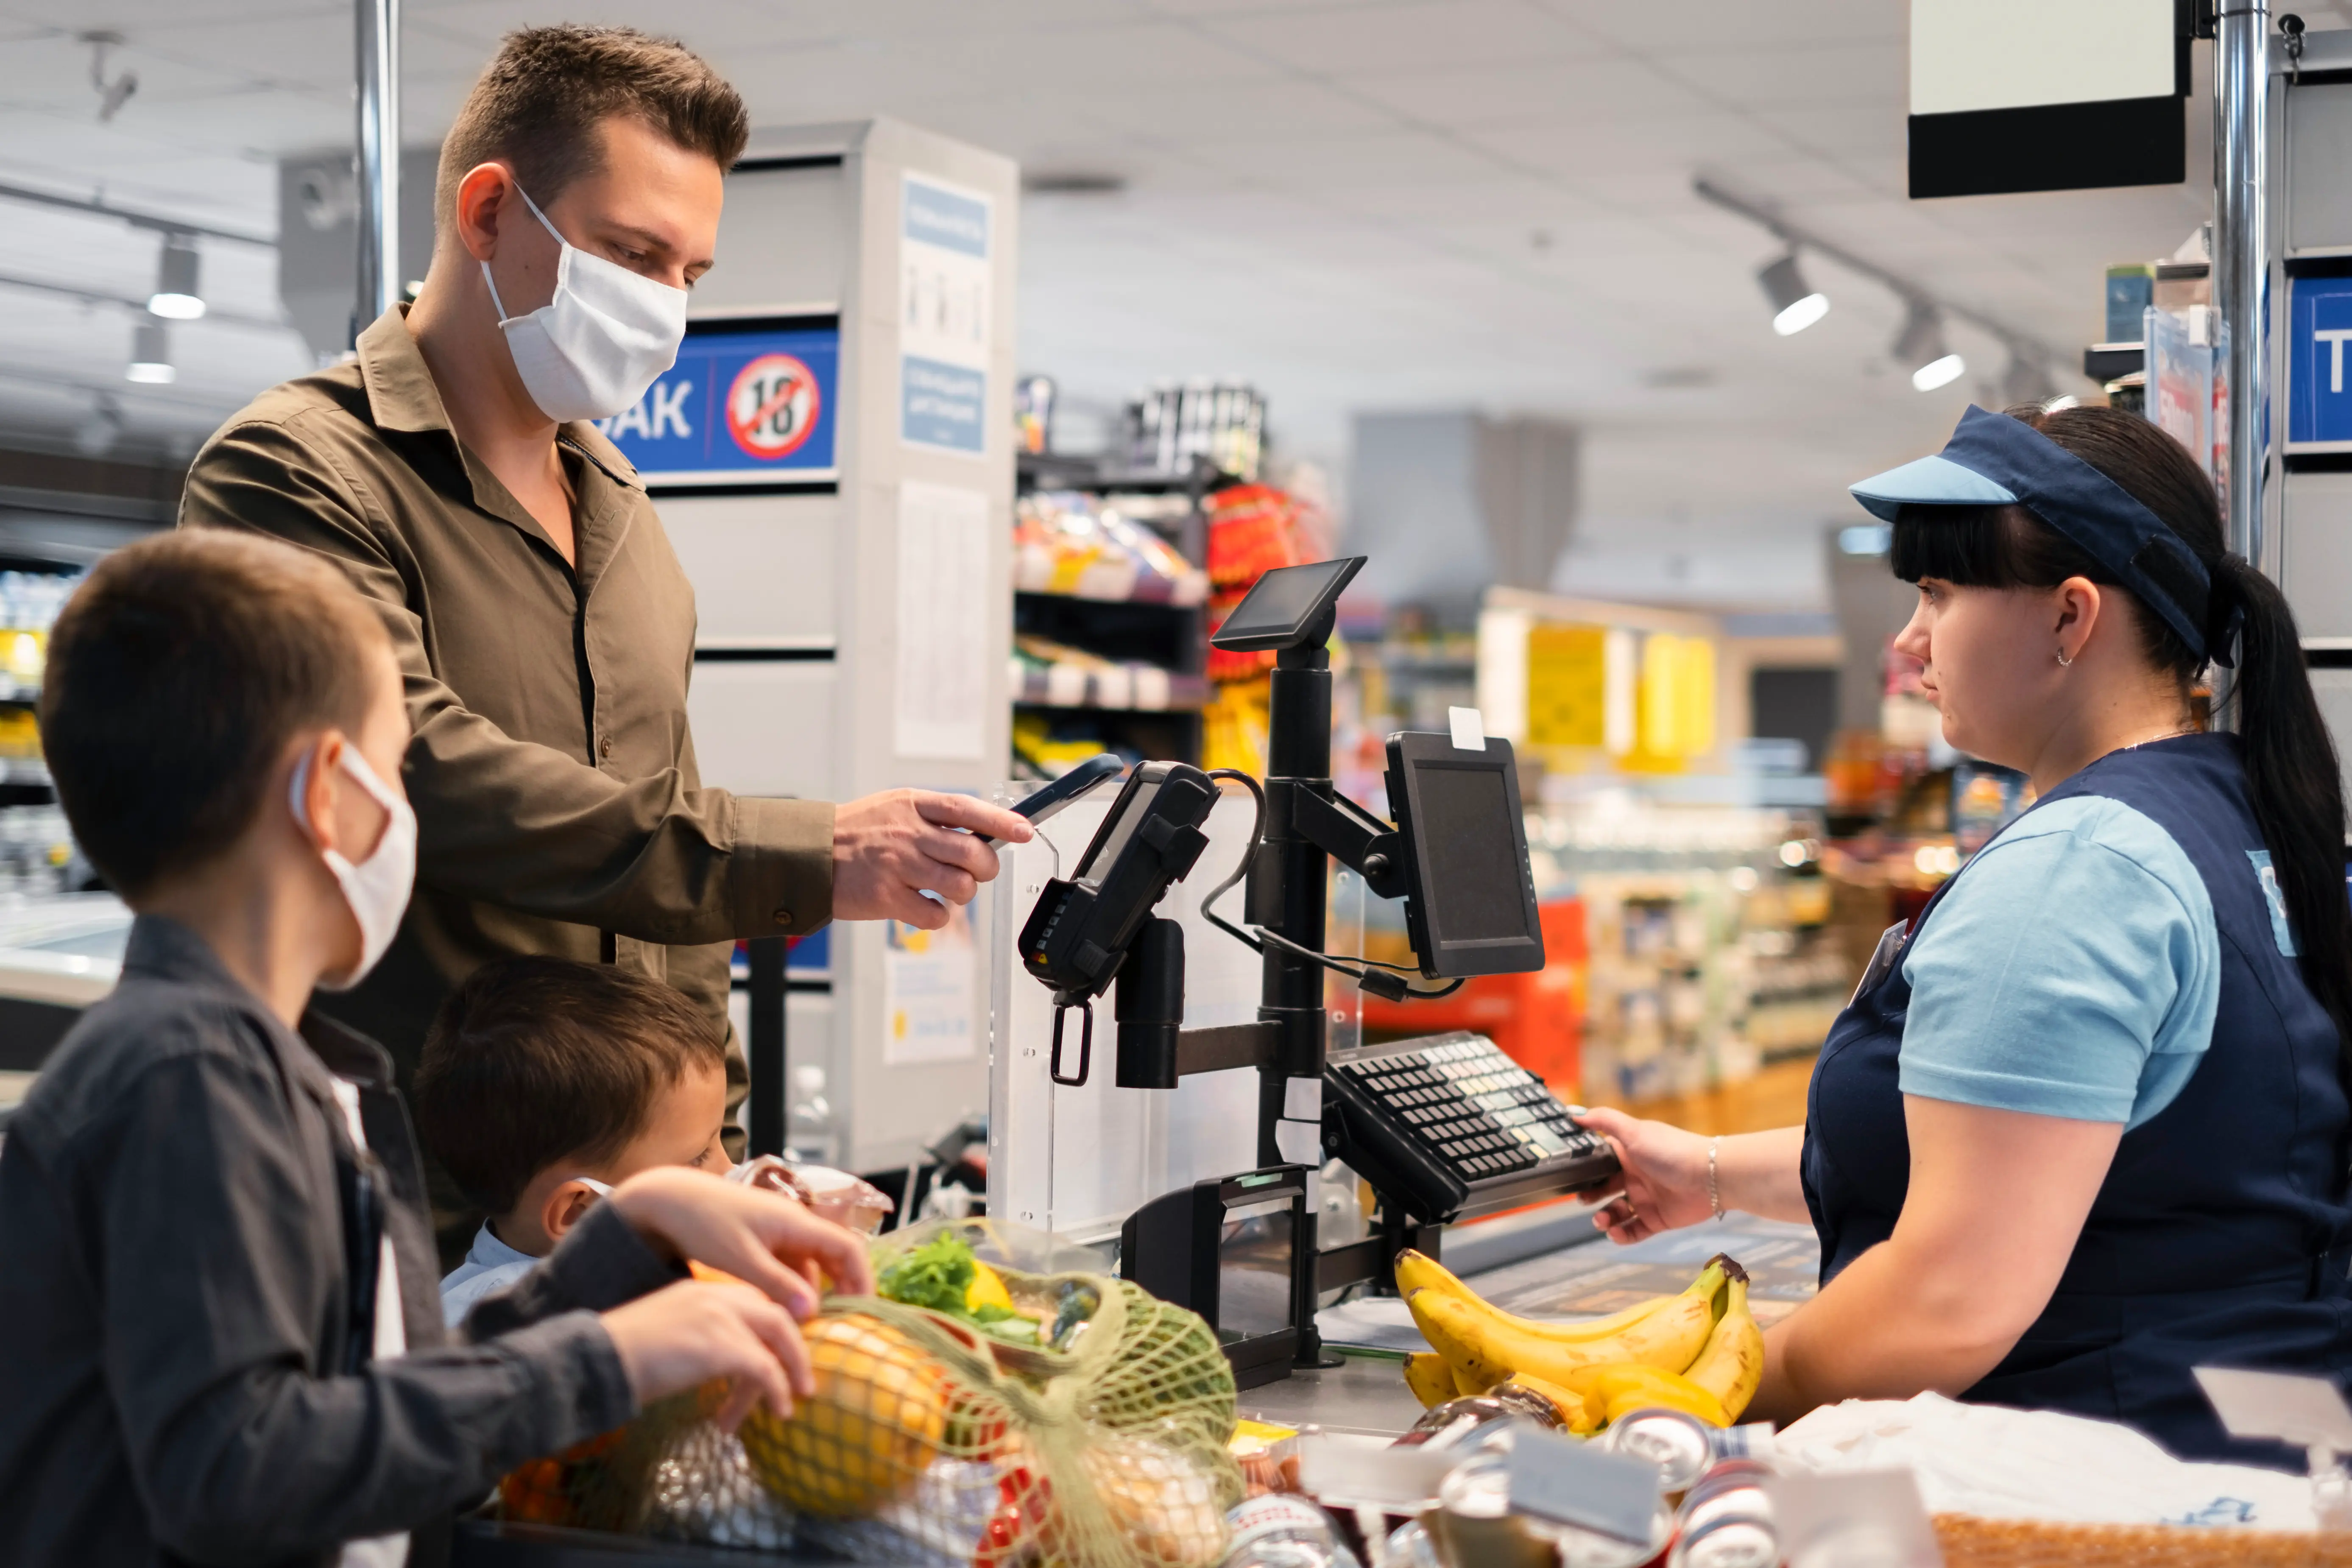
當客戶刷卡、插卡或輕觸信用卡、金融卡或手機時,他們的付款詳細資訊(卡號、有效期限、CVV…)會在離開裝置之前立即加密。
安全傳輸至支付處理器
敏感的客戶資料將安全傳輸到支付網關或處理器,並在那裡使用授權的安全金鑰進行解密。
交易完成
一旦加密金鑰驗證通過,支付處理將開始,並且僅儲存必要的交易詳細信息,確保系統中不會殘留任何敏感的卡資料。此安全協議可確保交易流程安全,防止網路犯罪分子取得和利用敏感的客戶資料等安全威脅。
為什麼 POS 加密很重要?
POS 加密提供了一層安全保障,以保護企業和消費者免受資料竊取、詐欺和財務損失。
支付詐欺
POS 加密有助於防止卡片盜刷、資料攔截和中間人攻擊,這些攻擊可能導致安全漏洞和金融詐欺。
確保符合 PCI DSS
全球各國政府和產業監管機構(監管機構)都制定了嚴格的合規標準,以確保處理支付交易的企業實施加密和資料安全措施。支付卡產業資料安全標準 (PCI DSS) 是最成熟、最受認可的安全框架之一,強制要求對持卡人資料進行加密。不遵守此類標準和安全政策將面臨巨額罰款和處罰。
建立客戶信任和商業聲譽
消費者期望支付服務提供者和商家提供安全可靠的銷售和強大的安全措施。實施強大的POS加密服務將使消費者安心無虞,因為他們知道自己的支付資訊安全無虞。
減少資料外洩的影響
即使發生資料外洩或惡意軟體攻擊,加密的支付資料對這些網路犯罪分子來說也是無用的,從而減少了對品牌的潛在財務和聲譽損失。
加密技術的類型
POS 系統中可以部署多種類型的加密技術,以創建安全的環境並抵禦潛在威脅。了解這些技術至關重要,這樣您才能選擇最佳的解決方案來保障您的信用卡支付安全。
端對端加密(E2EE)
該技術從持卡人數據輸入POS終端到支付處理器的全過程對其進行加密,確保任何中間系統(POS軟體、網路伺服器)都無法存取原始支付數據,從而消除交易過程中資料外洩的風險。
點對點加密(P2PE)
P2PE 是一種高階加密技術,可確保支付資料從 POS 終端擷取到到達 PCI 認證解密環境的整個過程中始終處於加密狀態。只有到達解密環境後,卡片資料才會解密。由於任何可讀的支付資料都不會被洩露,因此這種方法能夠有效抵禦惡意威脅,並防止造成重大資料外洩。
標記化
令牌化是加密的一種替代方案,它用唯一的、非敏感的「令牌」取代敏感的支付資料。它不會加密數據,而是用隨機產生的、無意義的字串取代實際的卡號。實際的卡片資料將安全地保存在由第三方安全提供者管理的令牌庫中。與 P2PE 類似,即使出現惡意行為者,駭客在沒有原始令牌庫的情況下也無法執行任何操作。
POS加密對企業的好處
增強安全性和詐欺保護
POS 加密技術可使截獲的付款資訊無法讀取,從而顯著降低網路攻擊和可疑活動的風險。攻擊 POS 設備的駭客將無法解密數據,從而防止金融詐欺和未經授權的交易。
PCI DSS 合規性
遵守 PCI DSS 法規是企業營運的關鍵環節,不符合加密標準可能會造成嚴重的財務影響,包括罰款和罰金。實施 POS 加密可確保資料處理的安全,減輕合規負擔並加強安全協定。
降低財務風險和責任
加密支付資料外洩可能導致營運中斷,造成代價高昂的退款、銷售損失和聲譽受損。 POS 加密可保護企業免受詐欺相關損失,維護財務穩定並維持業務平穩營運。
安全的全通路交易
隨著人們對線上支付、支付終端和非接觸式交易的依賴日益增加,確保跨多個銷售管道的加密至關重要。無論交易是在店內、透過線上支付或透過行動支付平台進行,端到端加密都能透過無縫的支付處理確保無縫且安全的客戶體驗。
保護品牌聲譽
涉及支付資料的安全漏洞會嚴重損害品牌聲譽,導致客戶信任度下降和銷售下降。透過實施強大的 POS 加密,企業可以保護敏感的支付訊息,並為客戶創建安全的交易,從而提升客戶體驗。這也能增強消費者對其業務運作的信心。
常見漏洞
雖然POS加密非常有效,但企業必須意識到其中存在的漏洞可能會削弱安全性,擾亂業務運營,並使其面臨網路攻擊的風險。安全措施不足會使支付系統容易受到欺詐,因此企業必須實施嚴格的安全策略,以維持高水準的安全性。
1.過時的POS軟體和硬體
舊式 POS 裝置可能使用弱加密演算法,容易受到駭客攻擊和詐欺活動的影響。如果系統不支援強加密,攻擊者可以利用漏洞存取敏感的支付資料。因此,定期更新以滿足現代加密標準並避免營運中斷至關重要。確保 PCI 合規性也有助於企業維護安全的交易。
2.惡意軟體和POS系統駭客攻擊
網路犯罪分子可能會部署 RAM 抓取惡意軟體和其他惡意軟體,在加密之前提取未加密的卡片資料。這些攻擊可能會危及支付系統,造成財務損失和監管處罰。因此,實施先進的端點安全系統、限制未經授權的存取並主動監控可疑活動至關重要,以便在惡意軟體威脅入侵 POS 裝置之前將其偵測到。
3. 實體篡改和卡片盜刷
駭客可能會試圖在POS終端機上安裝盜刷設備,在加密生效前竊取付款資訊。您應該經常檢查,並部署防篡改硬件,透過主動措施保障POS系統的安全。
4. 內部安全措施薄弱
網路釣魚攻擊和內部威脅可能會破壞POS加密系統,使企業面臨資料外洩和詐欺的風險。對員工進行培訓以減少人為錯誤,並實施雙重認證措施,有助於降低風險。
隨著網路威脅日益複雜和危險,POS 加密已不再是可有可無的選擇——它已成為處理店內和線上支付的企業的關鍵安全措施。透過實施強大的加密標準,企業將增強安全性,確保符合 PCI DSS 標準,保護客戶資料並防止營運中斷。
為了保持競爭力和安全性,企業應定期更新其 POS 加密策略,採取主動措施,並利用新興的安全技術。